Dvě mapy, stejní lidé: proč při návrhu business rolí nestačí organigram

Dvě mapy, stejní lidé: proč při návrhu business rolí nestačí organigram

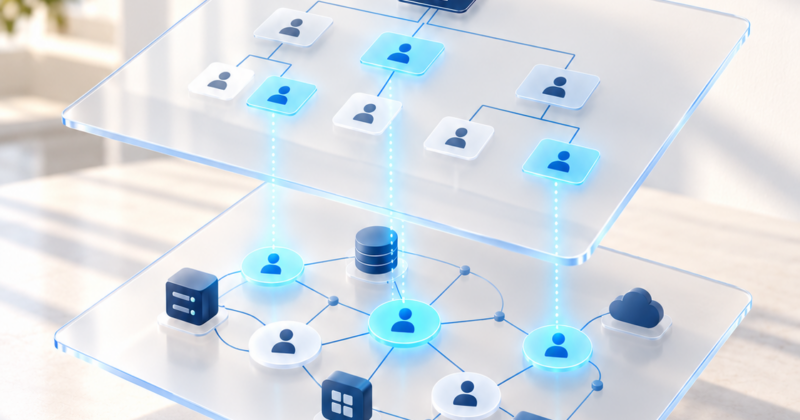
Každá organizace má vlastně dvě mapy sebe sama.

Tu první zná každý. Je dostupná na intranetu jako klasický organigram a ukazuje, kdo komu šéfuje, kam patří a jaký je oficiální název jeho pozice.

Druhá mapa je méně viditelná. Skrývá se v přístupových oprávněních a ukazuje, do jakých systémů mají lidé přístup a s jakými daty mohou pracovat. Pomáhá tak odhalit vazby, které z organigramu nevyčteme.

Obě mapy popisují stejné lidi. Přesto se často výrazně liší. A právě tento rozdíl je důležitý při návrhu business rolí.

Stejná pozice nemusí znamenat stejnou práci

Když business role stavíme čistě podle organigramu, předpokládáme, že lidé na stejné pozici potřebují stejná oprávnění.

Někdy to funguje — například u finančních analytiků s podobnou náplní práce. Jinde ale samotný název pozice nestačí. V IT může mít několik lidí titul „analytik“, přestože jeden řeší sítě, druhý data a třetí správu licencí. Jejich potřeby se proto mohou výrazně lišit.

Ani jedna mapa přitom není špatně. Každá odpovídá na jinou otázku:

  • Organigram ukazuje formální strukturu, zařazení lidí a odpovědnosti.
  • Přístupová oprávnění ukazují, do kterých systémů a k jakým datům mají lidé přístup.

Samotné oprávnění ovšem ještě neznamená, že ho člověk při své práci skutečně potřebuje. Může jít také o pozůstatek předchozí pozice nebo dávno ukončeného projektu. Proto je důležité obě mapy porovnávat a rozdíly posuzovat v kontextu práce.

Kde hledat základ business role

Business role mají odpovídat tomu, co lidé potřebují pro výkon své práce. Jejich vhodný základ proto hledáme tam, kde se organizační zařazení potkává se společnými potřebami přístupu.

Může jít o pracovní pozici, tým, lokalitu nebo jejich kombinaci. Ne vždy je nejlepším vodítkem právě název pozice.

Pomůže jednoduchý test: vyberte jednu pozici a porovnejte oprávnění lidí, kteří ji zastávají. Pokud mají většinu oprávnění společnou a tato oprávnění odpovídají jejich práci, může být pozice dobrým základem business role. Pokud se jejich přístupy výrazně liší, stojí za to hledat jiné seskupení.

Od ručního porovnávání k analýze dat

U jedné pozice lze takové porovnání zvládnout ručně. Hledat společná oprávnění napříč celou organizací a porovnávat různé varianty seskupení už je ale časově náročné.

Proto v EasyIDM používáme Smart Role Mining — nástroj pro návrh business rolí. Pracuje s organizačními údaji a přístupovými oprávněními a přehledně ukazuje, kde se obě mapy shodují a kde se rozcházejí. Lze ho využít i samostatně, bez nasazení celého IDM.

Výsledky analýzy poskytují podklady pro návrh rolí. Finální rozhodnutí, která oprávnění do role patří a pro koho dává smysl, však vždy zůstává na člověku.

Organigram ukazuje, jak je organizace uspořádaná. Oprávnění ukazují, jak jsou nastavené přístupy. Dobré business role potřebují obojí — a porozumění práci, která se za nimi skrývá.
Jak vzniklo EasyIDM: od zkušeností s MIM k jednodušší správě identit

Jak vzniklo EasyIDM: od zkušeností s MIM k jednodušší správě identit

MIM uměl skoro všechno. Při jeho implementacích jsme si ale čím dál častěji kladli otázku: Šlo by to i bez toho vývojářského maratonu?

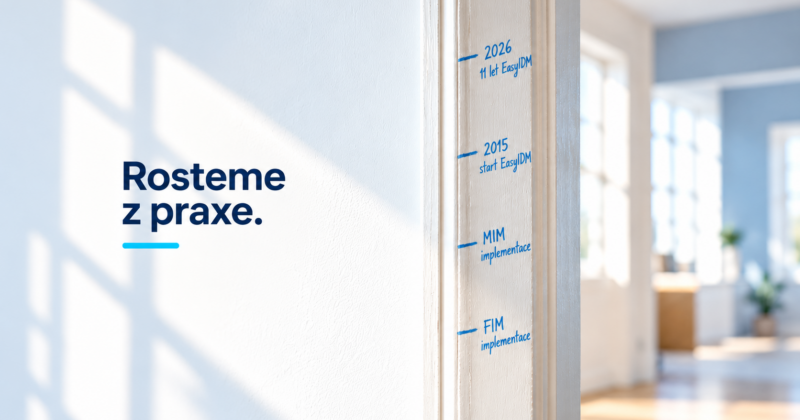
Před mnoha lety jsme začínali jako implementátoři Microsoft Identity Manageru (MIM) a jeho předchůdce FIM. Někteří z nás s těmito technologiemi pracují už přes 15 let. Nasazovali jsme je, ladili a udržovali v chodu u zákazníků s desítkami tisíc uživatelů.

Robustní systém, náročnější změny

MIM je mimořádně robustní systém s širokými možnostmi přizpůsobení. Tato flexibilita však v praxi často znamenala i složitější provádění změn. Úprava notifikace nebo zavedení nového schvalovacího workflow mohly vyžadovat zapojení vývojáře, napsání kódu, testování a následné nasazení.

Organizace se přitom mění průběžně. Přichází reorganizace, nový proces nebo aplikace a správa identit na tyto změny potřebuje reagovat. Pokud i běžné úpravy závisejí na kapacitě programátorů, může být obtížné držet s potřebami organizace krok.

EasyIDM vyrostlo z každodenní praxe

Právě tyto zkušenosti nás před 11 lety přivedly k vývoji EasyIDM. Chtěli jsme zjednodušit především změny, které zákazníci potřebují řešit v každodenním provozu.

Od workflow přes notifikace až po schvalování — podstatnou část nastavení jsme proto přesunuli do portálu, kde lze běžné úpravy provádět konfigurací bez nutnosti psát kód pro každou jednotlivou změnu.

Zákazníci tak mohou pružněji přizpůsobovat správu identit tomu, jak jejich organizace skutečně funguje.

Zkušenosti, na kterých stavíme dál

Na MIM přitom nedáme dopustit. Známe ho do hloubky a dobře víme, proč v mnoha organizacích odvedl skvělou práci. Zkušenosti s jeho implementacemi a provozem jsou základem, na kterém EasyIDM vyrostlo.

EasyIDM je výsledkem toho, co jsme se za léta práce u zákazníků naučili: které požadavky se opakují, kde vzniká zbytečná ruční práce a které změny potřebují organizace zvládat jednodušeji.

Protože největší výzvou v IT není vždy vymyslet, co všechno ještě přidat. Často je to poznat, co je možné dělat jednodušeji.

Revize přístupů: z měsíce dohledávání na tři dny

Revize přístupů: z měsíce dohledávání na tři dny

Existuje věta, ze které spoustě lidí v IT a bezpečnosti naskakuje husí kůže: „Začíná roční revize přístupů, tady máte Excel…“

A pak to začne. Stačí ukázat na jeden řádek v tabulce změn pozic nebo ukončených smluv: „Ukažte mi, kdy přesně se tomuto člověku změnila oprávnění a kdy byly deaktivovány jeho účty ve všech systémech, kam měl přístup.“

Následují nekonečné e-mailové řetězce a připomínání: „Můžeš se na to prosím podívat?“ nebo „Ještě čekáme na data z HR.“ Provoz dohledává, zda měl bývalý zaměstnanec účet v konkrétní aplikaci a jaká tam měl oprávnění. IT mezitím čeká na odpovědi.

Všichni skládají dohromady odpověď na zdánlivě jednoduchou otázku: Kdo má vlastně přístup k našim datům, kdy a proč ho získal a má tato oprávnění ještě stále mít?

Méně dohledávání, více rozhodování

U jednoho našeho zákazníka zabrala tato digitální archeologie každý rok více než měsíc. Po zavedení centrálního přehledu v EasyIDM se stejná práce zkrátila na tři dny.

Lidé přitom nezačali pracovat rychleji ani po nocích. Jen odpadla ruční práce s dohledáváním dat.

Místo skládání puzzle z deseti tabulek mají potřebné informace na jednom místě. Čas tak mohou věnovat tomu, co má při revizi přístupů skutečný smysl: rozhodování.

  • Potřebuje kolega z marketingu stále přístup do databáze klientů?
  • Je tato role po změně pozice ještě aktuální?
  • Nenastal u této výjimky čas na zrušení?

Pořádek v přístupech po celý rok

Když revize přístupů přestane být několikatýdenním strašákem, změní se i způsob, jakým organizace přístupy spravuje. Centrální přehled pomáhá průběžně sledovat, kdo má jaká oprávnění, a řešit nesrovnalosti včas.

Roční revize totiž nemá být zátěžový test nervů a spotřeby kávy. Cílem je mít v identitách a oprávněních takový pořádek, aby při auditu byly potřebné informace snadno dostupné. Bez zdlouhavého pátrání, nekonečných e-mailů a skládání minulosti z neúplných podkladů.

Pak zbývá více času na posouzení toho podstatného: zda mají správní lidé správné přístupy — a zda je stále potřebují.