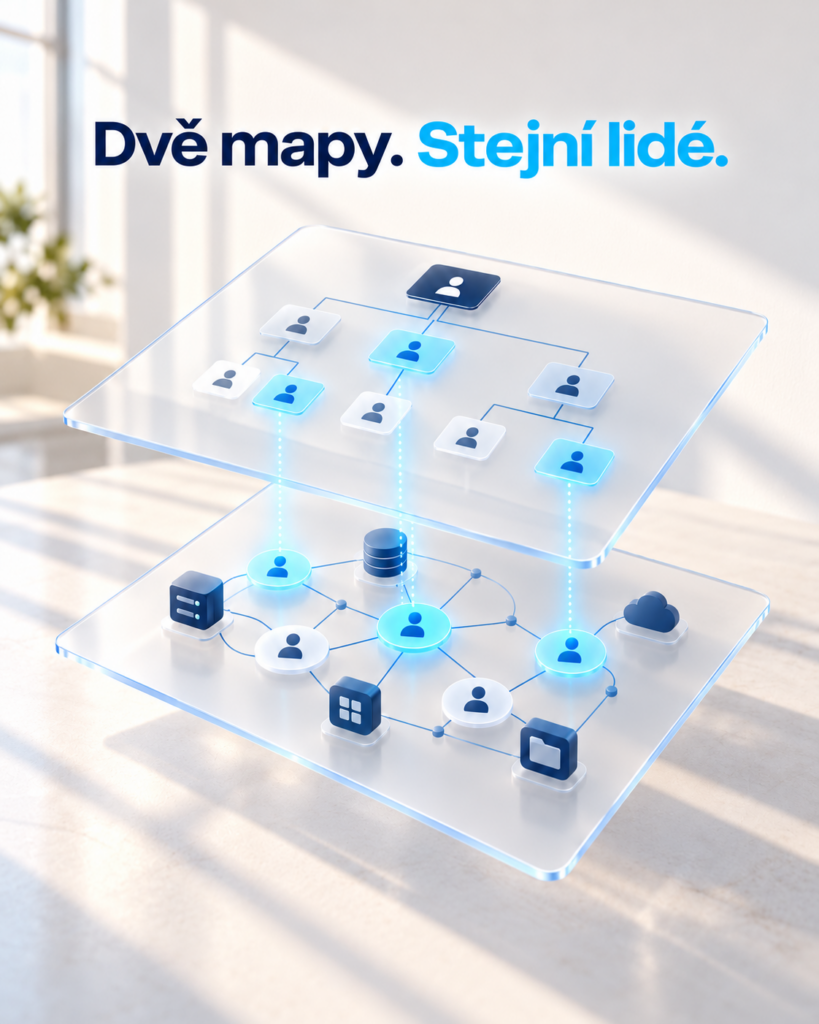
Každá organizace má vlastně dvě mapy sebe sama.
Tu první zná každý. Je dostupná na intranetu jako klasický organigram a ukazuje, kdo komu šéfuje, kam patří a jaký je oficiální název jeho pozice.
Druhá mapa je méně viditelná. Skrývá se v přístupových oprávněních a ukazuje, do jakých systémů mají lidé přístup a s jakými daty mohou pracovat. Pomáhá tak odhalit vazby, které z organigramu nevyčteme.
Obě mapy popisují stejné lidi. Přesto se často výrazně liší. A právě tento rozdíl je důležitý při návrhu business rolí.
Stejná pozice nemusí znamenat stejnou práci
Když business role stavíme čistě podle organigramu, předpokládáme, že lidé na stejné pozici potřebují stejná oprávnění.
Někdy to funguje — například u finančních analytiků s podobnou náplní práce. Jinde ale samotný název pozice nestačí. V IT může mít několik lidí titul „analytik“, přestože jeden řeší sítě, druhý data a třetí správu licencí. Jejich potřeby se proto mohou výrazně lišit.
Ani jedna mapa přitom není špatně. Každá odpovídá na jinou otázku:
- Organigram ukazuje formální strukturu, zařazení lidí a odpovědnosti.
- Přístupová oprávnění ukazují, do kterých systémů a k jakým datům mají lidé přístup.
Samotné oprávnění ovšem ještě neznamená, že ho člověk při své práci skutečně potřebuje. Může jít také o pozůstatek předchozí pozice nebo dávno ukončeného projektu. Proto je důležité obě mapy porovnávat a rozdíly posuzovat v kontextu práce.
Kde hledat základ business role
Business role mají odpovídat tomu, co lidé potřebují pro výkon své práce. Jejich vhodný základ proto hledáme tam, kde se organizační zařazení potkává se společnými potřebami přístupu.
Může jít o pracovní pozici, tým, lokalitu nebo jejich kombinaci. Ne vždy je nejlepším vodítkem právě název pozice.
Pomůže jednoduchý test: vyberte jednu pozici a porovnejte oprávnění lidí, kteří ji zastávají. Pokud mají většinu oprávnění společnou a tato oprávnění odpovídají jejich práci, může být pozice dobrým základem business role. Pokud se jejich přístupy výrazně liší, stojí za to hledat jiné seskupení.
Od ručního porovnávání k analýze dat
U jedné pozice lze takové porovnání zvládnout ručně. Hledat společná oprávnění napříč celou organizací a porovnávat různé varianty seskupení už je ale časově náročné.
Proto v EasyIDM používáme Smart Role Mining — nástroj pro návrh business rolí. Pracuje s organizačními údaji a přístupovými oprávněními a přehledně ukazuje, kde se obě mapy shodují a kde se rozcházejí. Lze ho využít i samostatně, bez nasazení celého IDM.
Výsledky analýzy poskytují podklady pro návrh rolí. Finální rozhodnutí, která oprávnění do role patří a pro koho dává smysl, však vždy zůstává na člověku.
Organigram ukazuje, jak je organizace uspořádaná. Oprávnění ukazují, jak jsou nastavené přístupy. Dobré business role potřebují obojí — a porozumění práci, která se za nimi skrývá.