
Počet systémů ve firmách roste rychleji, než je IT schopné ručně spravovat. Každá aplikace řídí oprávnění jinak a s každou organizační změnou roste riziko, že někdo má přístup tam, kam už dávno mít nemá. Legislativa (NIS2, GDPR, zákon o kybernetické bezpečnosti) přitom nároky na řízení přístupů stále zpřísňuje.
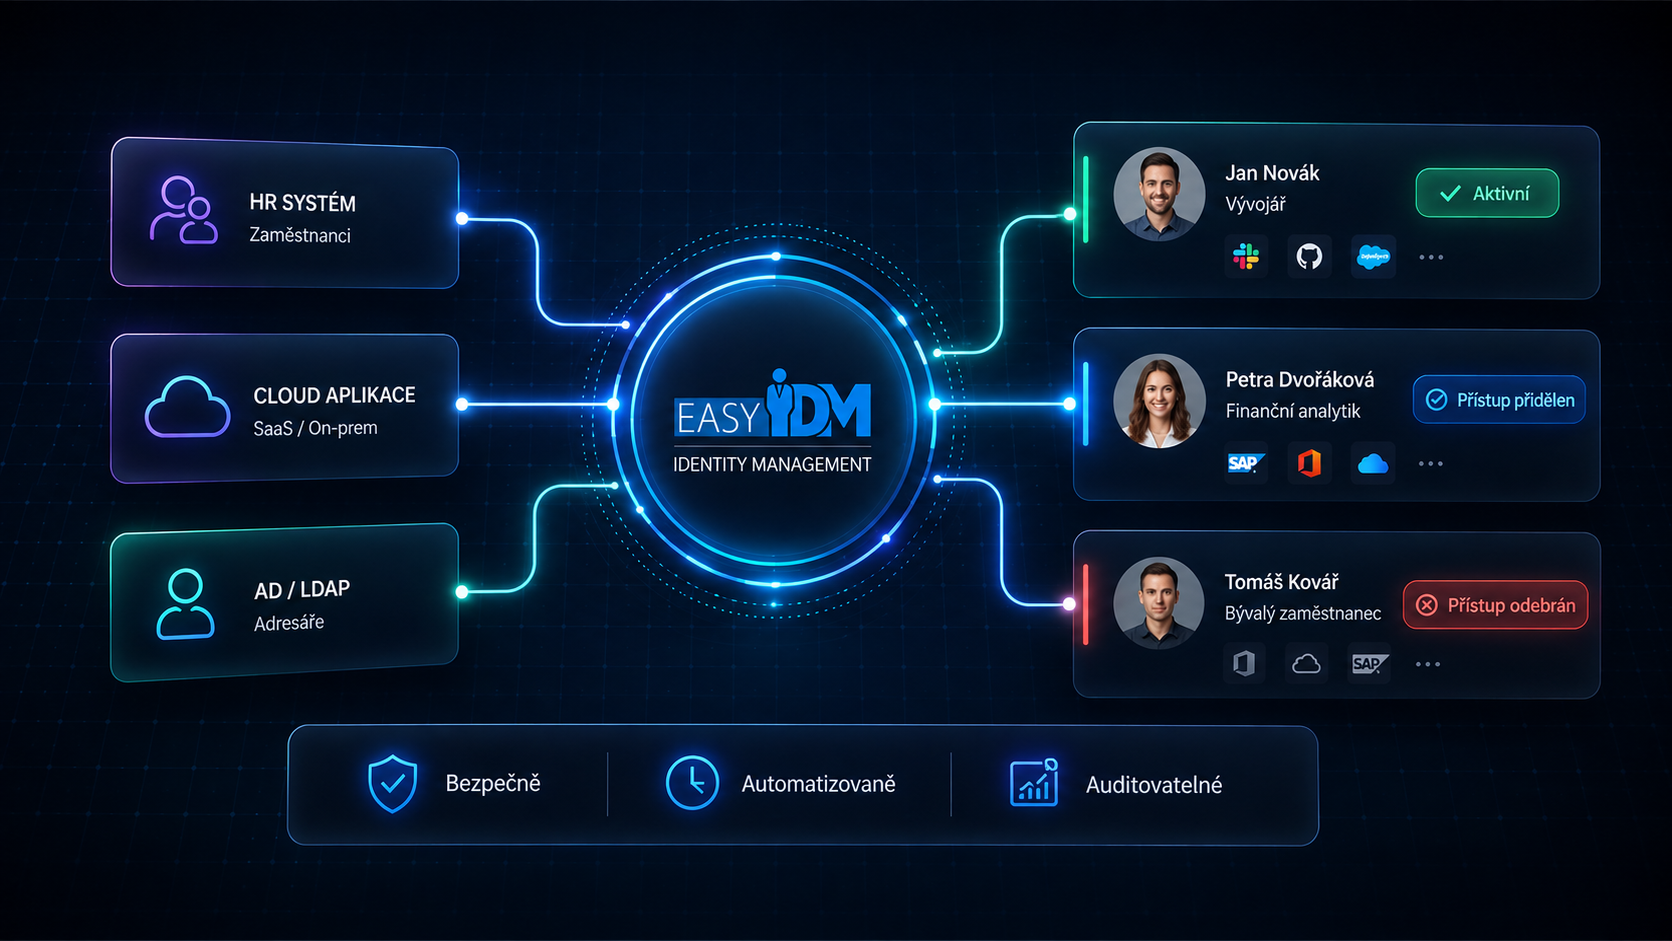
Identity & Access Management umožňuje jednotně řídit uživatelské účty a oprávnění napříč všemi systémy – jednotně, automatizovaně a s doložitelným přehledem o tom, kdo má kam přístup a proč.
IDM, IAM, IGA — v čem je rozdíl?
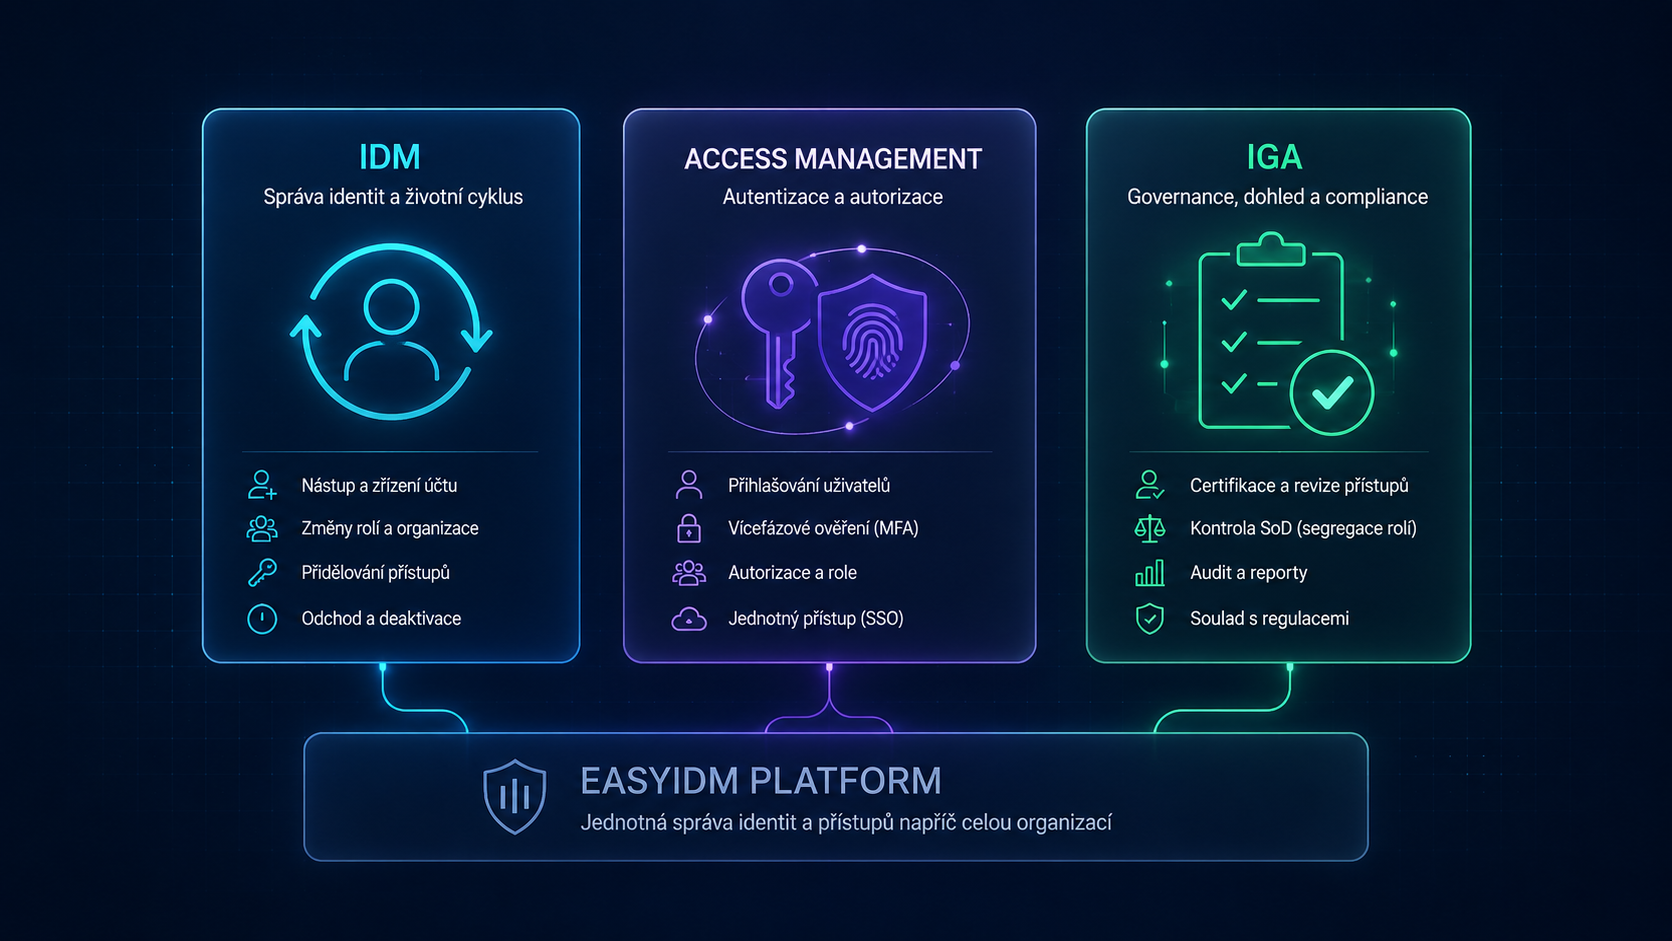
Identity & Access Management (IAM) je zastřešující disciplína — zajišťuje, aby každý uživatel měl přístup pouze k tomu, co potřebuje ke své práci, tedy přístup ke správným zdrojům ve správný čas a ze správných důvodů.
Uvnitř IAM se rozlišuje několik oblastí:
- IDM (Identity Management) — životní cyklus identit a účtů: vznik, změny, zánik a provisioning napříč systémy.
- Access Management — autentizace a autorizace: kdo se přihlašuje, jak se ověřuje a k čemu má přístup.
- IGA (Identity Governance & Administration) — spojuje správu identit s vrstvou dohledu: certifikace a revize přístupů, kontrola konfliktu zájmů (SoD), audit a doložitelný soulad s regulacemi.
EasyIDM pokrývá všechny tyto oblasti v jedné platformě — od správy životního cyklu identit přes řízení přístupů až po governance a audit.
Životní cyklus identit pod kontrolou
EasyIDM automatizuje celý životní cyklus interních i externích identit včetně schvalování a přidělování aplikačních rolí:
- Nástup – oprávnění se přidělí automaticky podle pozice a organizačního zařazení, bez čekání na IT.
- Změna pozice – nadbytečná oprávnění se automaticky odeberou a nová přidělí podle nové role.
- Odchod – okamžité odebrání přístupů napříč aplikacemi a deaktivace účtu.
- Externisté a administrátoři – stejná automatizace i pro účty, jejichž životní cyklus se neřídí HR systémem, ale přímo z portálu EasyIDM. V případě externistů jsou účty řízeny dodavatelskou smlouvou. V případě administrátorských účtů je jejich existence vázaná na platnou HR nebo dodavatelskou smlouvu a činnosti, k jejímuž výkonu je potřeba administrátorský účet. Při zániku HR nebo dodavatelské smlouvy automaticky zaniknou všechny účty identity s vazbou na tuto smlouvu.
U všech typů účtů je vždy dohledatelné, komu byly přiděleny, kdy a proč – a při odchodu se odeberou automaticky.
K úniku citlivých dat často nedochází útokem zvenčí, ale přes účet, který nikdo nezrušil — typicky účet bývalého zaměstnance nebo dodavatele IT služeb s vysokými oprávněními.
Schvalování patří businessu, ne IT
O aplikační roli může přes přehledné rozhraní požádat i uživatel bez technického zázemí a schvalovatel žádost jednoduše vyřídí. Zodpovědnost za oprávnění se tak přesouvá na ty, kdo vlastní data, ke kterým bude uživatel přistupovat – IT zůstává poskytovatelem technického řešení, ne úzkým hrdlem každé žádosti.
Jak postupujeme
Každá organizace má jiné procesy i jiný výchozí stav systémů. Proto nezačínáme produktem, ale analýzou vašich potřeb. Společně navrhneme procesy, business role i architekturu řešení tak, aby odpovídala současným požadavkům a byla připravená na další rozvoj. Díky tomu dnes EasyIDM spolehlivě funguje v organizacích s několika stovkami i desítkami tisíc uživatelů.
Správa oprávnění se na první pohled může zdát složitá. Naším cílem je dokázat opak – aby byla i pro vás Easy.