Dobrý dodavatel IDM umí říct i „tohle vám nedoporučuji“

Dobrý dodavatel IDM umí říct i „tohle vám nedoporučuji“

„Jasně, jak si přejete.“ Kdyby vám tohle řekl lékař na diagnózu, kterou jste mu sami nadiktovali, nejspíš byste změnili ordinaci.

Nechcete totiž někoho, kdo jen plní rozkazy. Chcete odborníka, který se nebojí říct: „Tohle vám nedoporučuji.“

U IDM/IAM je to úplně stejné.

Nekupujete jen software

Když zavádíte systém pro celou firmu, nekupujete si jen software. Kupujete si také zkušenosti lidí, kteří podobnou cestou prošli už mnohokrát.

Vy víte nejlépe, jak funguje vaše firma a co potřebují vaše týmy. My zase víme, co se může stát, když se v systému nastaví „jen jedna malá výjimka“.

Jak z jedné výjimky vznikne chaos

Typický scénář, který vidíme ve firmách:

  1. Udělá se první výjimka. Všichni jsou spokojení.
  2. Přijde druhá, pátá, desátá.
  3. Za pár let máte stovky výjimek a tisíce oprávnění, ve kterých se už nikdo pořádně nevyzná.

A z bezpečnostního systému se může stát neřízený chaos.

Odvaha říct svůj názor

Proto naší prací není slepě naklikat všechno, co si zákazník přeje. Naší prací je mít odvahu říct:

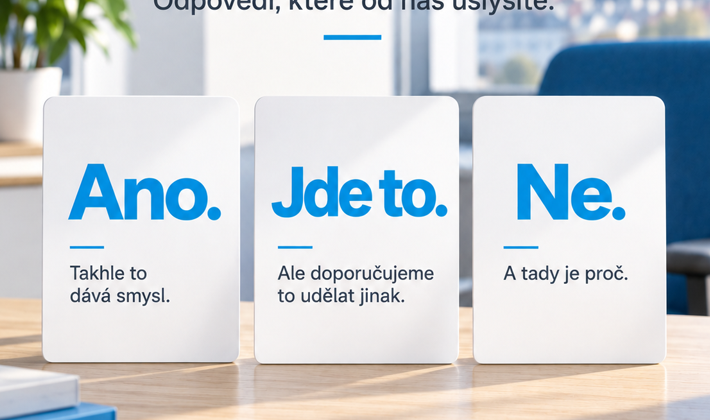
  • „Ano, takhle to dává smysl.“
  • „Jde to, ale doporučujeme to udělat jinak.“
  • „Tohle bychom nedoporučili a tady je proč.“

Nejlepší řešení totiž nevzniká tak, že dodavatel mlčí a plní zadání. Vzniká z poctivého dialogu, kde se potká vaše znalost byznysu s naší zkušeností s IDM/IAM.

Partner, ne jen dodavatel

Přesně tak k tomu přistupujeme i v EasyIDM. Nechceme být dodavatel, který jen splní zadání a odejde. Chceme být partner, který vám pomůže rozhodnout, co má smysl udělat dnes, aby vás to za pár let nezačalo brzdit.

Protože dobré IDM není to, u kterého si otevřete šampaňské v den spuštění. Je to IDM, které vám spolehlivě a bezpečně funguje i za 5 let.
Povýšení je důvod k oslavě. Ponechaná oprávnění už ne

Povýšení je důvod k oslavě. Ponechaná oprávnění už ne

Kariéra šla nahoru. Oprávnění také. Jen ta původní zůstala.

Povýšení je okamžik oslavy pro zaměstnance a zároveň malá výzva pro IT. Změna pozice totiž neznamená jen novou vizitku, ale i nová oprávnění. Veřejně známé incidenty bývají vidět, ale tisíce podobných rizik se každý den odehrávají uvnitř firem. Bez médií, v tichosti.

Když fakturantka začne faktury schvalovat

Představte si zaměstnankyni, která začínala jako fakturantka. Po několika letech se vypracovala na vedoucí pozici a dnes schvaluje faktury.

Její nová oprávnění byla přidána. Ta původní ale zůstala.

Najednou může vytvořit fakturu a zároveň ji sama schválit. Přesně tak vzniká zakázaná kombinace oprávnění, tzv. SoD konflikt (Segregation of Duties), kterou auditoři pravidelně hledají.

Není to jediný scénář

Podobné situace vznikají ve firmách běžně:

  • Specialista nákupu se stane vedoucím oddělení, ale ponechá si oprávnění zadávat dodavatele.
  • Administrátor přejde do bezpečnostního týmu, ale zůstane mu i původní provozní účet.
  • Projektový manažer získá přístup do nového systému, aniž by přišel o ten starý.

Nikdo z nich nemusí mít špatné úmysly. Stačí chyba, zneužitý účet nebo nepříjemná otázka při auditu.

Riziko vzniká tím, co se zapomene odebrat

Riziko často nevzniká tím, co se zaměstnanci přidá. Vzniká tím, co se mu zapomene odebrat.

Proto by každá změna pracovní role měla automaticky znamenat i revizi oprávnění. Právě na tomto principu stojí moderní Identity Governance a je to jeden z důvodů, proč tuto oblast v EasyIDM řešíme.

Závěr

Kariérní růst by měl rozšiřovat odpovědnost. Ne zbytečně i oprávnění.

Zapomenutý účet externisty: bezpečnostní riziko, které firmy často přehlížejí

Zapomenutý účet externisty: bezpečnostní riziko, které firmy často přehlížejí

Každý bezpečnostní průšvih na trhu je v podstatě bezplatné školení pro všechny ostatní. Otázka je, jestli se z něj ostatní ponaučí včas.

Spolupráce skončila, účet ne

Spolupráce s externím dodavatelem u Jaguar Land Rover skončila. Nicméně jeho účet ne.

Podle zveřejněných informací bezpečnostní společnosti CYFIRMA útočník tvrdil, že v uvedeném konkrétním případě získal přístup do interního Jira serveru právě přes účet externího dodavatele. Tedy přes přístup, který už dávno neměl existovat.

Proč jsou externisté slabým místem

S odchodem zaměstnanců mají firmy většinou nastavené procesy. Když zaměstnanec končí, HR to ví, IT to ví a přístupy se odeberou. U externistů je to ale často úplně jiný příběh:

  • Neprocházejí standardním HR procesem.
  • Přístup vznikne narychlo kvůli jednomu projektu.
  • Projekt skončí. Účet zůstane.

Zapomenuté účty s oprávněními patří mezi nejčastěji přehlížená bezpečnostní rizika. Nikdo je aktivně nepoužívá, nikdo je nesleduje a často o nich ani nikdo neví. A právě proto bývají pro útočníky tak cenné.

Externí identity si zaslouží stejnou pozornost

Nestačí řídit životní cyklus zaměstnanců. Stejnou pozornost si zaslouží i externí identity, tedy dodavatelé, konzultanti, partneři a všichni další, kdo potřebují přístup do firemních systémů.

Každý účet by měl vzniknout z jasného důvodu. A stejně jasně by měl mít definovaný i svůj konec.

Proto by životní cyklus přístupů neměl být navázaný pouze na smlouvu zaměstnance v HR systému, ale také na smlouvy externisty, dodavatele nebo partnera. Když smlouva skončí, má automaticky skončit i přístup.

Jak to řeší EasyIDM

Přesně na tomto principu je postavené i EasyIDM. Přístupy externích i interních uživatelů jsou navázané na jejich smluvní vztah s firmou, takže účet nevzniká „jen tak“ a nezůstává viset poté, co spolupráce skončí.

Závěr

Účet bez předem definovaného konce dříve nebo později představuje riziko. Dobře řízený životní cyklus identit chrání firmu každý den